Microsoft Entra ID w firmie — bezpieczne logowanie do Microsoft 365 i aplikacji
Producent: Microsoft · Dostawa i wdrożenie: mIT group
Bezpieczne logowanie do Microsoft 365 i aplikacji firmy: MFA, dostęp warunkowy i logowanie jednym kontem (SSO). Łączymy też Entra ID z lokalnym Active Directory.
- MFA i dostęp warunkowy
- SSO do aplikacji w chmurze
- hybryda z Active Directory
Zapytaj o produktZobacz specyfikację
- LicencjaFree, P1 lub P2 — często w pakiecie Microsoft 365
- Wdrożeniezdalnie, z planem wdrożenia MFA
- Dla firmfaktura VAT, umowa i opieka po wdrożeniu
- Wsparciezmiany zasad i obsługa kont
Specyfikacja Microsoft Entra ID
| Producent | Microsoft (dawniej Azure AD) |
|---|---|
| Plany | Free, P1, P2 |
| Bezpieczeństwo | MFA, dostęp warunkowy (P1), ochrona tożsamości (P2) |
| Aplikacje | logowanie SSO do aplikacji w chmurze |
| Hybryda | synchronizacja z Active Directory (Entra Connect / Cloud Sync) |
| Licencja | P1 jest w Microsoft 365 Business Premium |
| Dla kogo | firmy, które chcą bezpiecznego logowania i spełnienia wymagań NIS2 |
W ramach wdrożenia
- plan wdrożenia MFA bez blokowania ludzi
- zasady dostępu warunkowego
- SSO do aplikacji
- synchronizacja z Active Directory
Czym jest Microsoft Entra ID
Microsoft Entra ID to usługa, która sprawdza, kto się loguje i do czego ma dostęp. Do 2023 roku nazywała się Azure Active Directory. Jeśli firma ma Microsoft 365, to ma już Entra ID: każde konto pocztowe, Teams i OneDrive jest kontem w Entra ID.
Różnica między firmą, która „ma” Entra ID, a firmą, która je skonfigurowała, jest duża. Bez konfiguracji do poczty wystarczy login i hasło z wycieku. Po wdrożeniu logowanie wymaga drugiego składnika, podejrzane logowania są blokowane, a administrator ma uprawnienia tylko wtedy, gdy ich potrzebuje.
Entra ID Free, P1 i P2 — co jest w którym planie
| Funkcja | Free | P1 | P2 |
|---|---|---|---|
| Konta, grupy, logowanie do Microsoft 365 | tak | tak | tak |
| Ustawienia domyślne zabezpieczeń (podstawowe MFA) | tak | tak | tak |
| Dostęp warunkowy (Conditional Access) | nie | tak | tak |
| Serwer proxy aplikacji dla aplikacji lokalnych | nie | tak | tak |
| Ochrona oparta na ryzyku (ID Protection) | nie | nie | tak |
| Privileged Identity Management (PIM) | nie | nie | tak |
| Przeglądy dostępu | nie | nie | tak |
| W jakim pakiecie | każda subskrypcja Microsoft 365 i Azure | Microsoft 365 Business Premium, E3, F1, F3 | Microsoft 365 E5 |
Plany Office 365 E1, E3 i E5 zawierają tylko Entra ID Free, więc nie mają dostępu warunkowego. To częsta niespodzianka przy audycie. Pomagamy dobrać pakiet: zobacz porównanie planów Microsoft 365.
Obowiązkowe MFA od Microsoftu — daty
Microsoft sam wymusza uwierzytelnianie wieloskładnikowe przy logowaniu do narzędzi administracyjnych. Dotyczy to wszystkich kont, także administratorów, gości B2B i kont awaryjnych.
| Od kiedy | Gdzie Microsoft wymaga MFA |
|---|---|
| październik 2024 | Azure Portal, centrum administracyjne Microsoft Entra, centrum administracyjne Intune |
| luty 2025 | centrum administracyjne Microsoft 365 |
| 1 października 2025 | Azure CLI, Azure PowerShell, aplikacja mobilna Azure, narzędzia IaC i REST API (tworzenie, zmiana, usuwanie zasobów) |
Odroczenie drugiego etapu można było zgłosić do 1 lipca 2026. Skrypty i automaty, które logują się kontem użytkownika, trzeba przenieść na tożsamości obciążeń (service principal, managed identity), bo inaczej przestaną działać. Wymagane wersje narzędzi to co najmniej Azure CLI 2.76 i Azure PowerShell 14.3.
Co konfigurujemy w Entra ID
MFA bez frustracji
Aplikacja Microsoft Authenticator z powiadomieniami, klucze FIDO2 i passkeys dla administratorów. Wyłączamy SMS tam, gdzie to możliwe, bo jest najsłabszą metodą.
Dostęp warunkowy
Polityki typu: logowanie tylko z firmowych urządzeń, blokada krajów, w których nie pracujecie, blokada starych protokołów poczty bez MFA.
Logowanie jednokrotne (SSO)
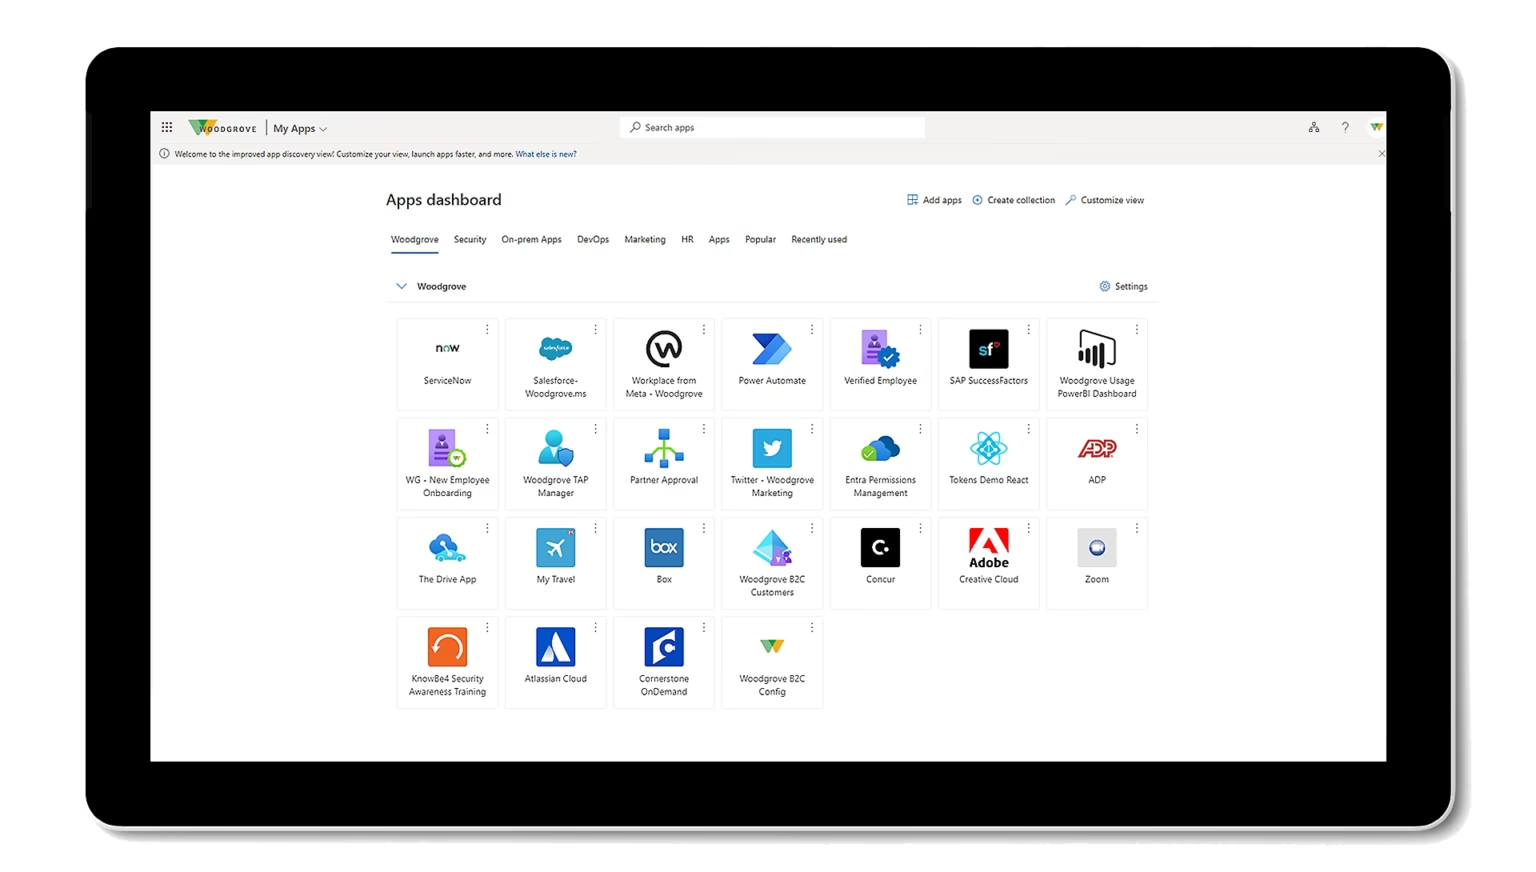
Jedno konto do Microsoft 365 i aplikacji SaaS, np. CRM, systemu HR czy narzędzi projektowych. Po odejściu pracownika wyłączasz jedno konto, a nie dziesięć.
Hybryda z Active Directory
Synchronizacja kont z serwera w biurze przez Entra Connect albo Cloud Sync. Zobacz też administracja serwerami Windows.
Konta administratorów
Osobne konta administracyjne, dwa konta awaryjne (break-glass) z monitoringiem i, w planie P2, uprawnienia nadawane na czas zadania przez PIM.
Logi, które przydają się przy incydencie
Entra ID zapisuje każde logowanie: kto, skąd, z jakiego urządzenia i czy MFA zadziałało. Przy podejrzeniu włamania sprawdzamy to w kilka minut.
Logi łączymy z Microsoft Defender i Intune, żeby widzieć pełną ścieżkę ataku, a nie tylko pojedyncze zdarzenie.
Jak wdrażamy Microsoft Entra ID krok po kroku
Audyt tożsamości
Lista kont, administratorów, kont bez MFA, aplikacji z dostępem do danych i starych protokołów logowania.
Konta awaryjne
Dwa konta break-glass wyłączone z polityk, z mocnym zabezpieczeniem i alertem przy każdym użyciu.
Rejestracja MFA
Kampania rejestracji metod MFA i krótka instrukcja dla pracowników, żeby nikt nie został odcięty od poczty.
Polityki w trybie raportowania
Dostęp warunkowy najpierw tylko raportuje, co by zablokował. Dopiero po sprawdzeniu włączamy egzekwowanie.
Dokumentacja i opieka
Opis polityk, procedura dla nowego i odchodzącego pracownika, przegląd uprawnień co kwartał.
Entra ID a NIS2 i RODO
Dyrektywa NIS2 w art. 21 ust. 2 wymienia wśród obowiązkowych środków stosowanie uwierzytelniania wieloskładnikowego oraz polityki kontroli dostępu. Dobrze skonfigurowane Entra ID daje oba elementy i logi, które pokażesz audytorowi.
Jeśli Twoja firma podlega NIS2, zacznij od audytu NIS2. Więcej o obowiązkach: dyrektywa NIS2.
Kto skonfiguruje Entra ID w Twojej firmie
Administratorzy mIT group, którzy na co dzień zarządzają kontami Microsoft 365 i serwerami klientów.


Pytania o Microsoft Entra ID
Czym jest Microsoft Entra ID?
To usługa tożsamości w chmurze Microsoft, dawniej Azure Active Directory (Azure AD). Nazwa zmieniła się w 2023 roku, usługa jest ta sama. Przez Entra ID logujesz się do Microsoft 365, Teams, Azure i do aplikacji podłączonych przez SSO.
Czy mamy już Entra ID, skoro używamy Microsoft 365?
Tak. Każda firma z Microsoft 365 ma Entra ID co najmniej w wersji Free. To, czy masz dostęp warunkowy albo PIM, zależy od planu: P1 jest w Microsoft 365 Business Premium i E3, P2 w E5.
Czym różni się Entra ID P1 od P2?
P1 daje dostęp warunkowy (Conditional Access), serwer proxy aplikacji i zaawansowane zarządzanie grupami. P2 dodaje ochronę opartą na ryzyku logowania (ID Protection), Privileged Identity Management dla kont administratorów i przeglądy dostępu.
Czy MFA w Microsoft 365 jest obowiązkowe?
Dla paneli administracyjnych tak. Microsoft wymusza MFA w Azure Portal, centrum administracyjnym Entra i Intune od października 2024, w centrum administracyjnym Microsoft 365 od lutego 2025, a w Azure CLI, PowerShell i API od października 2025. Dla zwykłych użytkowników MFA włączasz przez ustawienia domyślne zabezpieczeń albo dostęp warunkowy.
Czy możecie połączyć Entra ID z naszym Active Directory w biurze?
Tak. Synchronizujemy konta z lokalnego Active Directory przez Microsoft Entra Connect albo Cloud Sync, żeby pracownik miał jedno hasło do komputera w domenie i do Microsoft 365.
Ile trwa wdrożenie MFA i dostępu warunkowego?
W małej firmie zwykle kilka dni roboczych, w większej kilka tygodni. Najwięcej czasu zajmuje rejestracja metod MFA u pracowników i test polityk w trybie raportowania. Dokładny harmonogram podajemy po audycie.
Czy Entra ID pomaga spełnić NIS2?
Tak. Dyrektywa NIS2 wprost wymienia uwierzytelnianie wieloskładnikowe w katalogu środków zarządzania ryzykiem (art. 21 ust. 2 lit. j). Entra ID daje MFA, kontrolę dostępu i logi logowań, które są potrzebne przy audycie.
Zapytaj o Entra ID
Zostaw kilka informacji, a odpowiemy w ciągu 1 dnia roboczego z wyceną licencji i wdrożenia. Bez zobowiązań — jeśli Entra ID nie będzie dla Was najlepszym wyborem, powiemy to wprost i zaproponujemy coś innego.
Chcesz sprawdzić, jak zabezpieczone są konta w Twojej firmie?
Zrobimy przegląd Entra ID: konta bez MFA, administratorzy, stare protokoły. Wycena wdrożenia jest bezpłatna.
albo napisz: biuro@mitgroup.pl · zobacz też wszystkie usługi