

Mapa artykułu
Spis treści
Agenci AI w Microsoft 365 wymagają porządku w uprawnieniach. Sprawdź, jak wygląda wdrożenie Copilot w Microsoft 365 krok po kroku i ile kosztuje.
Co się zmienia od lipca 2026 — licencje i harmonogram
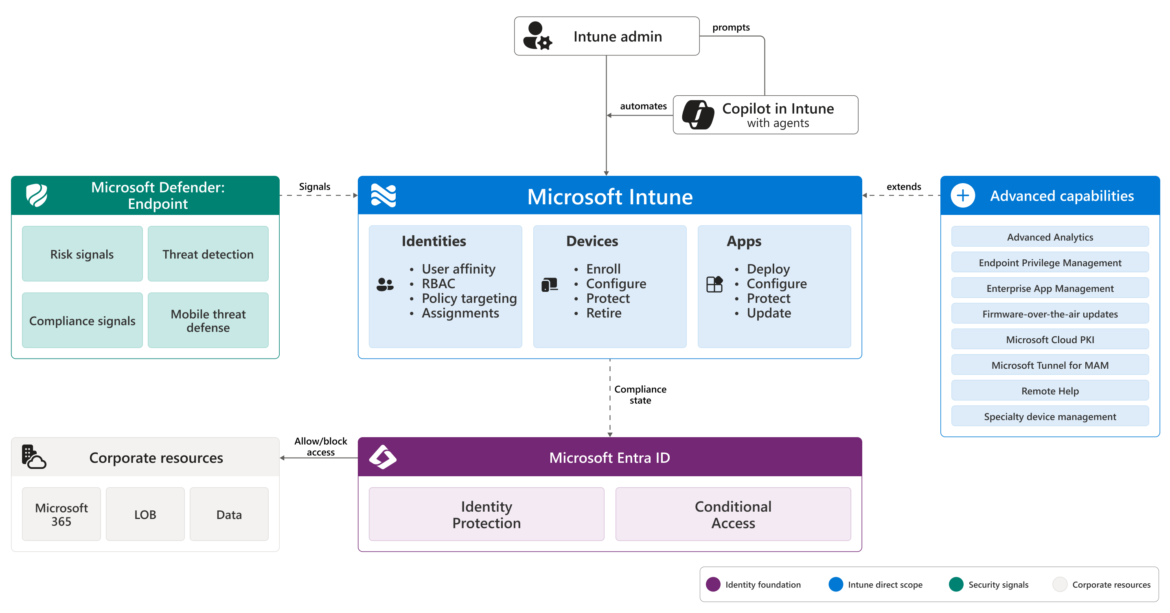
Microsoft ogłosił zmianę 4 grudnia 2025 roku. Wcześniej Intune Suite była osobną subskrypcją w cenie ok. 10 USD/użytkownik/miesiąc, obejmującą Remote Help, Advanced Analytics, Endpoint Privilege Management, Enterprise Application Management, Microsoft Tunnel i Cloud PKI. Od trzeciego kwartału 2026 te funkcje trafiają bezpośrednio do licencji enterprise.
Intune przydaje się także przy dużych aktualizacjach systemu — zobacz, jak zaplanować wdrożenie Windows 11 26H2 w firmie.
Oficjalny harmonogram według Microsoft Licensing FAQ:
- 1 lipca 2026 — zmiany cenowe M365 E3 i E5 wchodzą w życie (E3: +8,3%, E5: +5,3%)
- Q3 2026 (lipiec–sierpień) — rollout nowych funkcji Intune do tenantów E3/E5; Microsoft zapowiada powiadomienie w Message Center z 30-dniowym wyprzedzeniem
- 1 sierpnia 2026 — rollout zakończony dla wszystkich uprawnionych tenantów
Ważna uwaga: organizacje z odnowieniami przed 1 lipca 2026 mogą zablokować obecne ceny do następnego odnowienia. Organizacje odnawiające po tej dacie przechodzą na nowe stawki automatycznie.
Intune Suite w M365 E3 a M365 E5 — co dostaje kto
Nie wszystkie moduły trafią do obu planów. Podział jest istotny przy planowaniu budżetu i architektury bezpieczeństwa.
| Funkcja | M365 E3 | M365 E5 |
|---|---|---|
| Intune Remote Help | ✅ | ✅ |
| Intune Advanced Analytics | ✅ | ✅ |
| Intune Plan 2 | ✅ | ✅ |
| Endpoint Privilege Management (EPM) | ❌ | ✅ |
| Enterprise Application Management | ❌ | ✅ |
| Microsoft Cloud PKI | ❌ | ✅ |
| Security Copilot agents (AI) | ❌ | ✅ (od 20 kwietnia 2026) |
Dla firm z planem E3 największą realną zmianą jest właśnie Remote Help i Advanced Analytics — dotąd dostępne wyłącznie za dopłatą. Organizacje na E5 otrzymują pełen pakiet, w tym EPM i agenty AI Security Copilot.
Intune Remote Help — kiedy zastępuje TeamViewera
Remote Help to wbudowane narzędzie zdalnego wsparcia działające w chmurze, zintegrowane bezpośrednio z konsolą Intune. Sesje opierają się na silnym uwierzytelnianiu (Entra ID), kontroli dostępu opartej na rolach (RBAC) i pełnym audycie logowanym w Microsoft Purview. Obsługuje urządzenia z systemem Windows, macOS i Android Enterprise.
Kiedy Remote Help wystarczy zamiast TeamViewera?
Remote Help sprawdzi się jako jedyne narzędzie wsparcia zdalnego, gdy:
- wszystkie urządzenia użytkowników są zarządzane przez Intune (środowisko czysto Microsoft),
- helpdesk nie obsługuje maszyn Linux, systemów OT/SCADA ani urządzeń niezarejestrowanych w Intune,
- priorytetem jest single pane of glass — brak potrzeby przełączania się między narzędziami,
- organizacja chce wyeliminować koszt zewnętrznej licencji (TeamViewer Tensor, Bomgar, LogMeIn).
Kiedy TeamViewer nadal ma przewagę?
TeamViewer pozostaje zasadny tam, gdzie:
- środowisko jest heterogeniczne (Linux, OT, urządzenia poza Intune),
- potrzebny jest dostęp bez nadzoru (unattended access) do systemów spoza ekosystemu Microsoft,
- helpdesk obsługuje wielu klientów z różnych tenantów jednocześnie (MSP),
- wymagane są równoległe sesje dla dużych zespołów rozproszonych geograficznie.
Dla typowego polskiego działu IT zarządzającego środowiskiem czysto M365 Remote Help w ramach licencji E3/E5 od lipca 2026 jest w pełni wystarczające — bez dodatkowego kosztu.
Security Copilot w Intune — cztery agenty AI
Security Copilot nie jest już tylko oknem czatu w portalu. Od początku 2026 roku cztery dedykowane agenty AI są osadzone bezpośrednio w konsoli administracyjnej Intune i działają autonomicznie na silniku Security Copilot.
Change Review Agent
Agent analizuje wnioski o zatwierdzenie zmiany (Multi Admin Approval) pod kątem ryzyka, konfliktów i zgodności z politykami. Zamiast ręcznego przeglądu dziesiątek parametrów konfiguracyjnych administrator otrzymuje rekomendację: zatwierdź / odrzuć / zbadaj dalej — z uzasadnieniem. Szczególnie wartościowy przy wdrożeniach na dużą skalę, gdzie ryzyko wprowadzenia błędnej polityki do produkcji jest wysokie.
Device Offboarding Agent
Uwaga — ten agent jest wycofywany. Możliwość konfiguracji zakończyła się 30 kwietnia 2026, a 1 czerwca 2026 agent został usunięty z konsoli Intune. Organizacje, które go wdrożyły, mogą korzystać z istniejących konfiguracji do początku czerwca 2026, ale nie należy budować na nim nowych procesów. Funkcjonalność identyfikacji nieaktywnych urządzeń jest teraz obsługiwana przez zaawansowaną analitykę Intune Plan 2.
Policy Configuration Agent
Jeden z najbardziej praktycznych agentów. Umożliwia import dokumentu (np. wytycznych NIST, STIG, własnej polityki bezpieczeństwa w formacie PDF lub Word) lub wpisanie wymagań w języku naturalnym. Agent mapuje te wymagania na konkretne ustawienia w katalogu ustawień Intune i proponuje gotową politykę do zatwierdzenia. Zamiast przedzierać się przez 200-stronicowy standard, administrator weryfikuje propozycję i wdraża ją jednym kliknięciem.
Vulnerability Remediation Agent
Agent łączy dane z Microsoft Defender (podatności urządzeń, oceny ryzyka CVE) z możliwościami remediacyjnymi Intune. Proaktywnie tworzy rekomendacje dla podatności o średnim i wysokim ryzyku, priorytetyzuje je według potencjalnego wpływu i przekłada na konkretne kroki remediacji w Intune — łatki, skrypty, zmiany konfiguracji. Eliminuje lukę między wykryciem podatności a jej faktycznym usunięciem.
Wymagania licencyjne dla agentów AI
Agenty Security Copilot w Intune wymagają licencji Microsoft 365 E5 (Security Copilot jest dołączony od 20 kwietnia 2026 w modelu 400 SCU/miesiąc na 1000 licencji E5) lub oddzielnego zakupu Security Copilot w modelu SCU (4 USD/godzinę). Użytkownik musi mieć rolę Capacity Owner lub Contributor w Entra ID, a agent dziedziczy uprawnienia zalogowanego administratora (model on-behalf-of).
Endpoint Privilege Management — jak wdrożyć zasadę least privilege
Endpoint Privilege Management (EPM) to odpowiedź Microsoft na jeden z największych wektorów ataku w środowiskach korporacyjnych: nadmierne uprawnienia lokalnego administratora. EPM pozwala standardowym użytkownikom tymczasowo podnosić uprawnienia wybranych aplikacji do poziomu administratora — bez przyznawania im stałego konta admin na stacji roboczej.
Jak działa EPM w praktyce?
- Definiujesz reguły elewacji — wskazujesz konkretne pliki wykonywalne (.exe), skrypty PowerShell lub instalatory MSI, które mogą być uruchamiane z podwyższonymi uprawnieniami.
- Wybierasz typ elewacji:
- Automatyczna — aplikacja uruchamia się z uprawnieniami admina bez interakcji użytkownika (dla zaufanych procesów IT),
- Z potwierdzeniem użytkownika — użytkownik musi podać uzasadnienie biznesowe (logowane w Purview),
- Z zatwierdzeniem helpdesku — wniosek trafia do IT, które akceptuje lub odrzuca sesję (od ostatniej aktualizacji Intune obsługiwane dla wszystkich użytkowników urządzenia, nie tylko primary user).
- Copilot ocenia ryzyko aplikacji — integracja z Defender Threat Intelligence pozwala agentowi ocenić reputację pliku przed zatwierdzeniem elewacji.
- Wszystkie elewacje są logowane — każde podniesienie uprawnień trafia do audit log w Microsoft Purview.
Krok po kroku — pierwsze wdrożenie EPM
- W portalu Intune przejdź do Endpoint Security → Endpoint Privilege Management.
- Aktywuj EPM dla tenanta (wymaga licencji E5 lub Intune Suite).
- Wdróż politykę Windows elevation settings na grupę urządzeń pilotażowych — włącz raportowanie bez blokowania, by zebrać dane o typowych żądaniach elewacji.
- Przejrzyj raport elevation requests po 1–2 tygodniach i zidentyfikuj powtarzające się aplikacje.
- Utwórz elevation rules dla zaufanych aplikacji (np. instalator oprogramowania firmowego, narzędzie sieciowe IT).
- Usuń użytkowników z lokalnej grupy Administratorzy i przejdź do modelu standard user + EPM.
- Monitoruj dashboard EPM i reaguj na anomalie — próby elewacji nieznanych plików.
EPM jest bezpośrednim konkurentem rozwiązań takich jak BeyondTrust Endpoint Privilege Management, CyberArk EPM czy Delinea — z tą przewagą, że od lipca 2026 jest wliczone w licencję M365 E5, którą wiele polskich organizacji już posiada.
Checklist przed lipcem 2026
| Zadanie | Dotyczy | Priorytet |
|---|---|---|
| Sprawdź, czy posiadasz M365 E3 lub E5 — i kiedy mija następne odnowienie | Licencjonowanie | 🔴 Wysoki |
| Odnotuj, czy masz aktywną subskrypcję Intune Suite — możliwy zwrot kosztów po lipcu | Licencjonowanie | 🔴 Wysoki |
| Usuń Device Offboarding Agent z konfiguracji (wycofany od czerwca 2026) | Agenty AI | 🔴 Wysoki |
| Włącz Security Copilot w tenantach E5 i przypisz role Capacity Owner / Contributor | Security Copilot | 🟡 Średni |
| Uruchom pilota EPM na grupie testowej — zbierz dane o elewacjach | EPM / bezpieczeństwo | 🟡 Średni |
| Oceń, czy Remote Help zastępuje narzędzie do zdalnego wsparcia (TeamViewer, inne) | Helpdesk | 🟡 Średni |
| Skonfiguruj Change Review Agent dla środowisk z Multi Admin Approval | Agenty AI | 🟢 Niski |
| Przetestuj Policy Configuration Agent na dokumencie polityki wewnętrznej | Agenty AI | 🟢 Niski |
FAQ — najczęstsze pytania
Czy Intune Suite jest bezpłatna od lipca 2026?
Nie w całości. Kluczowe moduły — Remote Help, Advanced Analytics i Intune Plan 2 — wchodzą do M365 E3 bez dopłat. Pełny pakiet (EPM, Enterprise Application Management, Cloud PKI, Security Copilot agents) jest dostępny tylko w M365 E5. Osobna subskrypcja Intune Suite pozostaje dostępna dla organizacji z innymi licencjami bazowymi.
Kiedy dokładnie mój tenant otrzyma nowe funkcje?
Microsoft zapowiada powiadomienie w Message Center z 30-dniowym wyprzedzeniem. Rollout odbywa się etapami między lipcem a 1 sierpnia 2026. Wszystkie uprawnione tenantów otrzymają update do końca sierpnia 2026.
Czy Security Copilot w Intune jest bezpieczny — czy agent może samodzielnie wdrożyć politykę?
Agenty działają w modelu human-in-the-loop: proponują działanie, ale każde wdrożenie wymaga wyraźnego zatwierdzenia przez administratora. Agent dziedziczy wyłącznie uprawnienia zalogowanego użytkownika — nie może wykonać żadnej czynności, do której administrator nie miałby dostępu sam.
Czy mogę używać EPM na urządzeniach zarejestrowanych tylko w Entra ID (Azure AD joined), bez pełnego zarządzania Intune?
EPM wymaga, żeby urządzenie było w pełni zarządzane przez Intune (zarejestrowane i objęte politykami Intune). Samo dołączenie do Entra ID bez zarządzania Intune nie wystarczy.
Co z organizacjami, które mają EMS E3 zamiast M365 E3?
Klienci z EMS E3 (Enterprise Mobility + Security E3) również kwalifikują się do nowych funkcji — Remote Help i Advanced Analytics. Rollout obejmuje tenantów EMS E3 na tych samych warunkach i harmonogramie co M365 E3.
Czy Vulnerability Remediation Agent automatycznie instaluje łatki?
Nie. Agent analizuje podatności, priorytetyzuje je i proponuje konkretne kroki remediacji w Intune. Wdrożenie łatki lub zmiany konfiguracji zawsze wymaga zatwierdzenia przez administratora. Agent eliminuje ręczną analizę, ale decyzja wykonawcza pozostaje po stronie człowieka.
Źródła i dokumentacja
- Security Copilot in Intune — Microsoft Learn
- Microsoft 365 Packaging and Pricing Updates FAQ — Microsoft
- What’s new in Microsoft Intune — Microsoft Learn
Skontaktuj się z mIT group