

Mapa artykułu
Spis treści
Ten tekst nie jest o tym, jak rozpoznać deepfake po mruganiu oczami. To przegrana gra — modele poprawiają się szybciej niż nasze oko. Jest o tym, jak ustawić procedury i IT w firmie tak, żeby nawet idealny deepfake niczego nie załatwił.
Sprawa Arup: 25 mln dolarów po jednej wideorozmowie
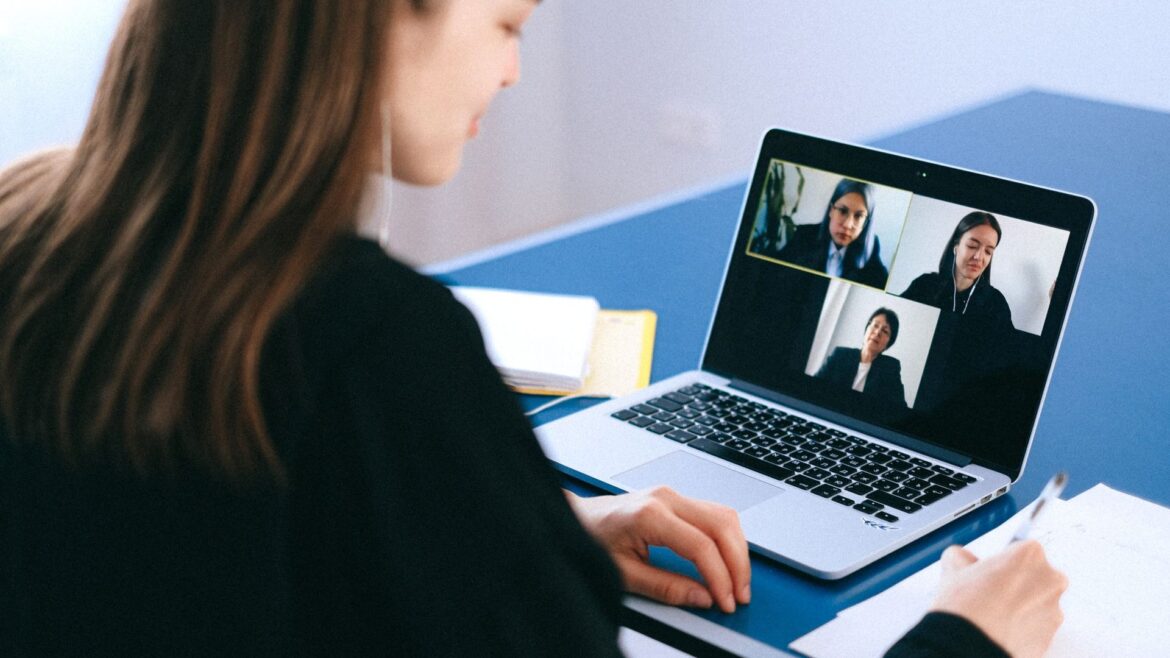
Najgłośniejszy przypadek dotyczy brytyjskiej firmy inżynieryjnej Arup. Pracownik działu finansowego w oddziale w Hongkongu dostał maila rzekomo z centrali w Londynie z prośbą o poufną transakcję. Był podejrzliwy — i słusznie. Wątpliwości rozwiała dopiero wideokonferencja, na której zobaczył dyrektora finansowego i kilku znajomych współpracowników. Wszyscy uczestnicy poza nim byli wygenerowani przez AI.
Efekt: 15 przelewów na łącznie około 200 mln dolarów hongkońskich, czyli ok. 25 mln USD. Sprawę opisało m.in. CNN. Warto zwrócić uwagę na jeden szczegół: mail został potraktowany ostrożnie, wideo już nie. Oszuści dokładnie na to liczą — że obraz i głos przełamią czujność, którą mamy wobec tekstu.
To nie jest problem wyłącznie korporacji. Według badania Gartnera wśród 302 osób odpowiedzialnych za cyberbezpieczeństwo (wiosna 2025) 62% organizacji miało do czynienia z atakiem z użyciem deepfake’a — przez socjotechnikę albo próbę obejścia automatycznej weryfikacji. W małej firmie wystarczy, że ktoś nagra jeden głos: właściciela.
„Poznałbym głos szefa” — pięć przekonań, które dziś kosztują pieniądze
| Co słyszymy w firmach | Jak jest naprawdę |
|---|---|
| „Znam głos prezesa, nie dam się nabrać” | Klon głosu powstaje z krótkich nagrań — wywiadu, webinaru, relacji z konferencji. Rozpoznawanie głosu przestało być zabezpieczeniem. |
| „Na wideo widać, że to fałszywka” | Przy słabym łączu, małym okienku i stresie nikt nie analizuje cieni na twarzy. W Arup pracownik widział kilka „znajomych” osób naraz. |
| „Jesteśmy za mali, żeby ktoś się nami zainteresował” | Małe firmy mają krótszą ścieżkę akceptacji przelewu — często jedna osoba zleca i zatwierdza. To dla oszusta wygodniejsze niż korporacja. |
| „Mamy antywirusa i firewall” | Telefon i wideorozmowa omijają większość zabezpieczeń technicznych. Ten atak trafia w proces, nie w komputer. |
| „Jak będzie coś podejrzanego, pracownik zapyta” | Zapyta, jeśli wie, że wolno mu zakwestionować polecenie prezesa — i ma kogo. Bez spisanej zasady presja „szef czeka” zwykle wygrywa. |
Jak to wygląda w polskiej firmie — trzy typowe scenariusze
Głosówka „od prezesa” na WhatsAppie
Nowy numer, zdjęcie profilowe z LinkedIna, krótka wiadomość głosowa: „Piszę z prywatnego, służbowy mi padł. Potrzebuję, żebyś coś pilnie przelała”. Głosówka jest dla oszusta idealna — nie trzeba prowadzić rozmowy na żywo, więc model nie musi improwizować. O przejmowaniu kont w komunikatorach pisaliśmy przy okazji ostrzeżenia ABW o phishingu na WhatsApp i Signal.
„Zmieniliśmy numer konta” — dostawca, który dzwoni sam
Klasyka oszustw BEC w nowym wydaniu. Najpierw mail z domeny różniącej się jedną literą, a gdy księgowa ma wątpliwości — telefon od „opiekuna klienta” z potwierdzeniem. Głos brzmi jak osoba, z którą rozmawiała już kilka razy. Oddzwonienie na numer podany w tym samym mailu nic nie da: odbierze ten sam oszust.
Wideorozmowa „z zarządem” przy przejęciu lub inwestycji
Scenariusz z Arup: poufny projekt, nikomu nie mów, decyzja jeszcze dziś. Spotkanie na Teamsie albo Zoomie zorganizowane z zewnętrznego konta, kamery „lekko przycięte”, ktoś „ma kiepski internet”. Tu zawsze pojawiają się te same trzy elementy: pośpiech, tajemnica i prośba o obejście normalnej ścieżki.
Procedura, która zatrzymuje deepfake — nawet idealny
Dobra wiadomość jest taka, że na deepfake nie potrzeba drogiego oprogramowania do wykrywania deepfake’ów. Potrzeba kilku zasad, które działają niezależnie od tego, jak przekonujący jest głos po drugiej stronie. Wdrażając je u klientów, zawsze zaczynamy od tych pięciu:
- Oddzwonienie innym kanałem. Każda prośba o przelew, zmianę numeru konta czy przekazanie danych jest potwierdzana telefonem na numer z firmowej książki kontaktów albo umowy — nigdy na numer z wiadomości, która przyszła.
- Zasada dwóch osób. Powyżej ustalonej kwoty przelew zleca jedna osoba, a zatwierdza druga — w systemie bankowym, nie „na słowo”.
- Karencja dla nowych rachunków. Pierwszy przelew na nowe albo zmienione konto kontrahenta idzie dopiero po weryfikacji, np. następnego dnia roboczego. Oszustwo opiera się na pośpiechu — doba opóźnienia zwykle je kończy.
- Hasło kontrolne zarządu. Proste słowo albo pytanie znane tylko kilku osobom, którego nie ma w żadnym mailu ani na Teamsie. Brzmi archaicznie, ale żaden model AI go nie zgadnie.
- Spisana zgoda na odmowę. W polityce ma stać czarno na białym, że pośpiech i poufność nigdy nie zwalniają z procedury, a pracownik, który wstrzyma przelew prezesa do czasu weryfikacji, postąpił dobrze. Bez tego zdania reszta punktów zostanie na papierze.
Najsłabszym ogniwem prawie zawsze jest ostatni punkt. Dlatego na szkoleniach z cyberbezpieczeństwa dla firm ćwiczymy z księgowością i asystentkami zarządu konkretne rozmowy — także takie, w których „prezes” się denerwuje i naciska.
Co po stronie IT — zabezpieczenia, które warto mieć niezależnie od AI
Deepfake rzadko działa sam. Zwykle poprzedza go mail z podszytej domeny, przejęte konto pracownika albo wyciek kontaktów. Każdy z tych etapów można przeciąć technicznie:
- SPF, DKIM i DMARC na domenie firmy — utrudniają wysyłanie maili „z Twojej domeny” i dają raporty o próbach podszycia.
- Oznaczanie wiadomości od zewnętrznych nadawców i ostrzeżenia o domenach łudząco podobnych — w Microsoft 365 da się to ustawić w kilka minut, a wielu firmom tego brakuje.
- MFA odporne na phishing (klucze sprzętowe, passkeys, Microsoft Authenticator z dopasowaniem numerów) dla zarządu, księgowości i kont z dostępem do bankowości.
- Spotkania tylko z firmowych kont — w Teams można oznaczać uczestników z zewnątrz i ograniczyć, kto może zakładać spotkania „w imieniu” organizacji.
- Jedna ścieżka zgłaszania podejrzeń — pracownik w trzy sekundy wie, gdzie napisać „coś mi tu nie gra”, zamiast zastanawiać się, czy wypada.
Jeśli firma działa na Microsoft 365, większość tych ustawień jest już w licencji — trzeba je tylko włączyć i pilnować. Różnice między planami opisujemy na stronie o Microsoft 365 Business Basic, Standard i Premium. Szerzej o tym, jak AI zmienia same ataki, pisaliśmy w tekście o autonomicznych agentach AI w cyberatakach.
Kto w firmie ma tego pilnować?
Tu zaczyna się realny problem. Procedura płatności należy do finansów, ustawienia poczty i MFA do IT, szkolenia do HR, a zgoda na odmowę prezesowi — do zarządu. W firmie bez własnego działu IT nikt nie ma tego w zakresie obowiązków w całości, więc zabezpieczenia powstają fragmentami albo wcale.
W ramach stałej obsługi informatycznej firm bierzemy na siebie część techniczną — konfigurację poczty, DMARC, MFA, Teams, monitoring logowań — i pomagamy spisać procedurę weryfikacji płatności razem z księgowością. Klienci z regionu korzystają z obsługi informatycznej w Łodzi, z wizytami na miejscu, pozostali — zdalnie i przez portal zgłoszeń. Jeśli zastanawiasz się, co powinno być zapisane w umowie z dostawcą IT, przyda się nasza checklista umowy na obsługę informatyczną.
A jeśli w firmie pracownicy sami zaczęli korzystać z ChatGPT czy Gemini i chcesz to uporządkować z drugiej strony — jako narzędzie, a nie zagrożenie — zajrzyj na stronę o wdrożeniu AI w firmie.
FAQ — deepfake i oszustwa „na prezesa”
Czy da się wykryć deepfake w trakcie rozmowy?
Czasem — po opóźnieniach, nienaturalnej mimice albo odmowie obrócenia głowy. Ale nie warto na tym budować obrony, bo jakość podróbek szybko rośnie. Pewniejsza jest prośba o oddzwonienie na znany numer albo pytanie o hasło kontrolne.
Ile nagrań trzeba, żeby sklonować czyjś głos?
Ogólnodostępne narzędzia radzą sobie już z krótkimi próbkami, rzędu kilkudziesięciu sekund do kilku minut. Wywiad, webinar czy film firmowy z udziałem właściciela w zupełności wystarczy.
Co zrobić, jeśli przelew już poszedł?
Natychmiast dzwonić do banku z prośbą o wstrzymanie lub zwrot transakcji, zgłosić sprawę na policję i do CERT Polska, a dział IT powinien sprawdzić, czy nie doszło do przejęcia skrzynki pocztowej. Liczą się godziny, nie dni.
Czy ubezpieczenie cyber pokrywa oszustwo deepfake?
Zależy od polisy — część ubezpieczycieli wyłącza albo ogranicza szkody z socjotechniki, w której pracownik sam zlecił przelew. Często wymagają też udokumentowanych procedur i MFA. Więcej w tekście o wymaganiach ubezpieczycieli cyber.
Od czego zacząć w małej firmie?
Od dwóch rzeczy, które nic nie kosztują: zasady oddzwaniania na znany numer i jednego zdania od właściciela, że wstrzymanie podejrzanego polecenia nie będzie miało konsekwencji. Potem MFA i DMARC — to zwykle jedno popołudnie pracy administratora.
Chcesz sprawdzić, czy Twoja firma przeszłaby test „fałszywego prezesa”? Umów bezpłatną konsultację — przejrzymy ustawienia poczty, logowania i ścieżkę akceptacji przelewów i powiemy wprost, gdzie są luki. Napisz do nas przez formularz kontaktowy.

Zobacz także
 CyberbezpieczeństwoMSP GLOBAL 2026: mIT group i Blackwall o ochronie stron przed botami22.10.2026
 CyberbezpieczeństwoBezpieczeństwo IT w software house — jak przejść ankietę bezpieczeństwa klienta19.10.2026
 CyberbezpieczeństwoPaństwo wskaże palcem firmy bez zabezpieczeń. Jeszcze przed atakiem9.10.2026