Energy Logserver — polski SIEM do zbierania logów i wykrywania incydentów
Producent: EMCA Software · Dystrybucja: Bakotech · Wdrożenie: mIT group
System, który zbiera logi z całej firmy — serwerów, Active Directory, zapór, baz danych i chmury — i pokazuje, co wygląda na atak. Działa na Twoich serwerach, więc dane zostają w firmie.
- logi z całej infrastruktury w jednej konsoli
- gotowe reguły korelacji i mapowanie MITRE ATT&CK
- raporty pod audyt: ISO 27001, RODO, NIS2
Zapytaj o produktZobacz specyfikację
- Licencjasubskrypcja albo licencja wieczysta
- Wdrożeniena Twoich serwerach (on-premise), zdalnie lub na miejscu
- Dla firmfaktura VAT, umowa i opieka po wdrożeniu
- Wsparciepolski producent, dystrybutor Bakotech i nasza opieka
Specyfikacja Energy Logserver
| Producent | EMCA Software sp. z o.o. (Warszawa) — oprogramowanie rozwijane w Polsce |
|---|---|
| Dystrybutor | Bakotech, mIT group jest partnerem wdrożeniowym |
| Licencja | subskrypcja albo licencja wieczysta |
| Instalacja | on-premise — na serwerach firmy, logi zostają u Ciebie |
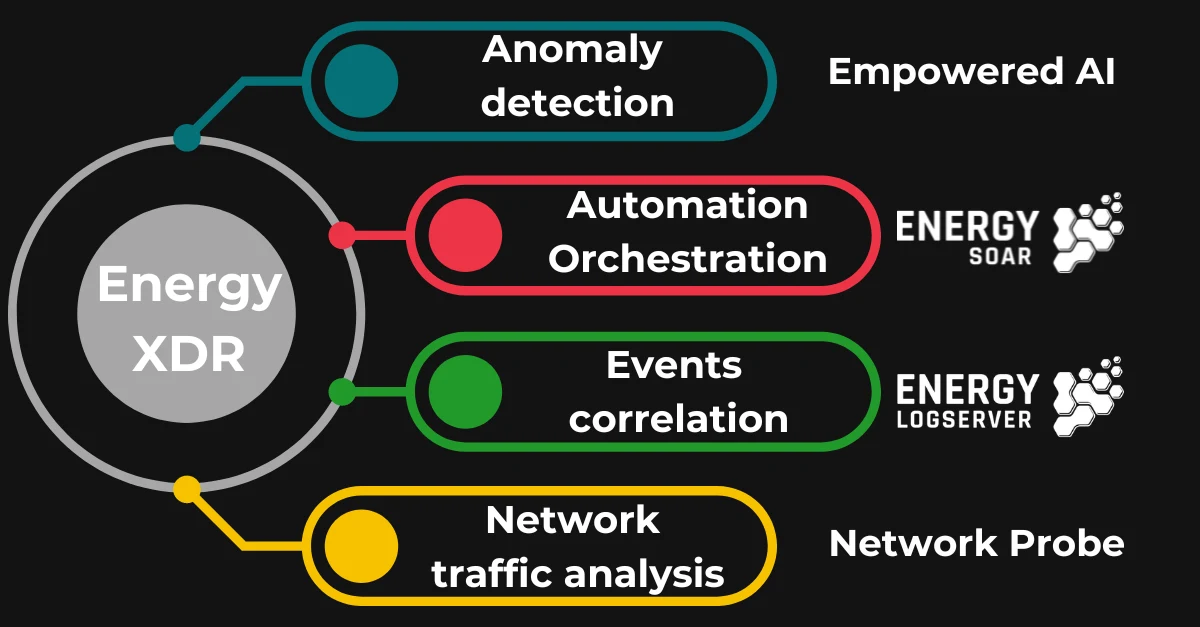
| Moduły | Log Management, SIEM Plan, Network Probe, Energy SOAR, Empowered AI (razem: Energy XDR) |
| Źródła logów | serwery Windows i Linux, Active Directory, zapory, przełączniki, bazy danych, AWS i Azure; syslog, SNMP, API, JDBC, WMI |
| Zgodność | gotowe zestawy pod ISO 27001, RODO, PCI DSS, NIST 800-53 i CIS; mapowanie MITRE ATT&CK |
| Limity | producent nie ogranicza liczby zdarzeń, gigabajtów dziennie ani źródeł danych |
W ramach wdrożenia
- dobór modułów i wielkości serwera
- instalacja i podłączenie źródeł logów
- reguły korelacji, alerty i pulpity
- raporty pod audyt i NIS2
- szkolenie zespołu i opieka po wdrożeniu
Czym jest Energy Logserver
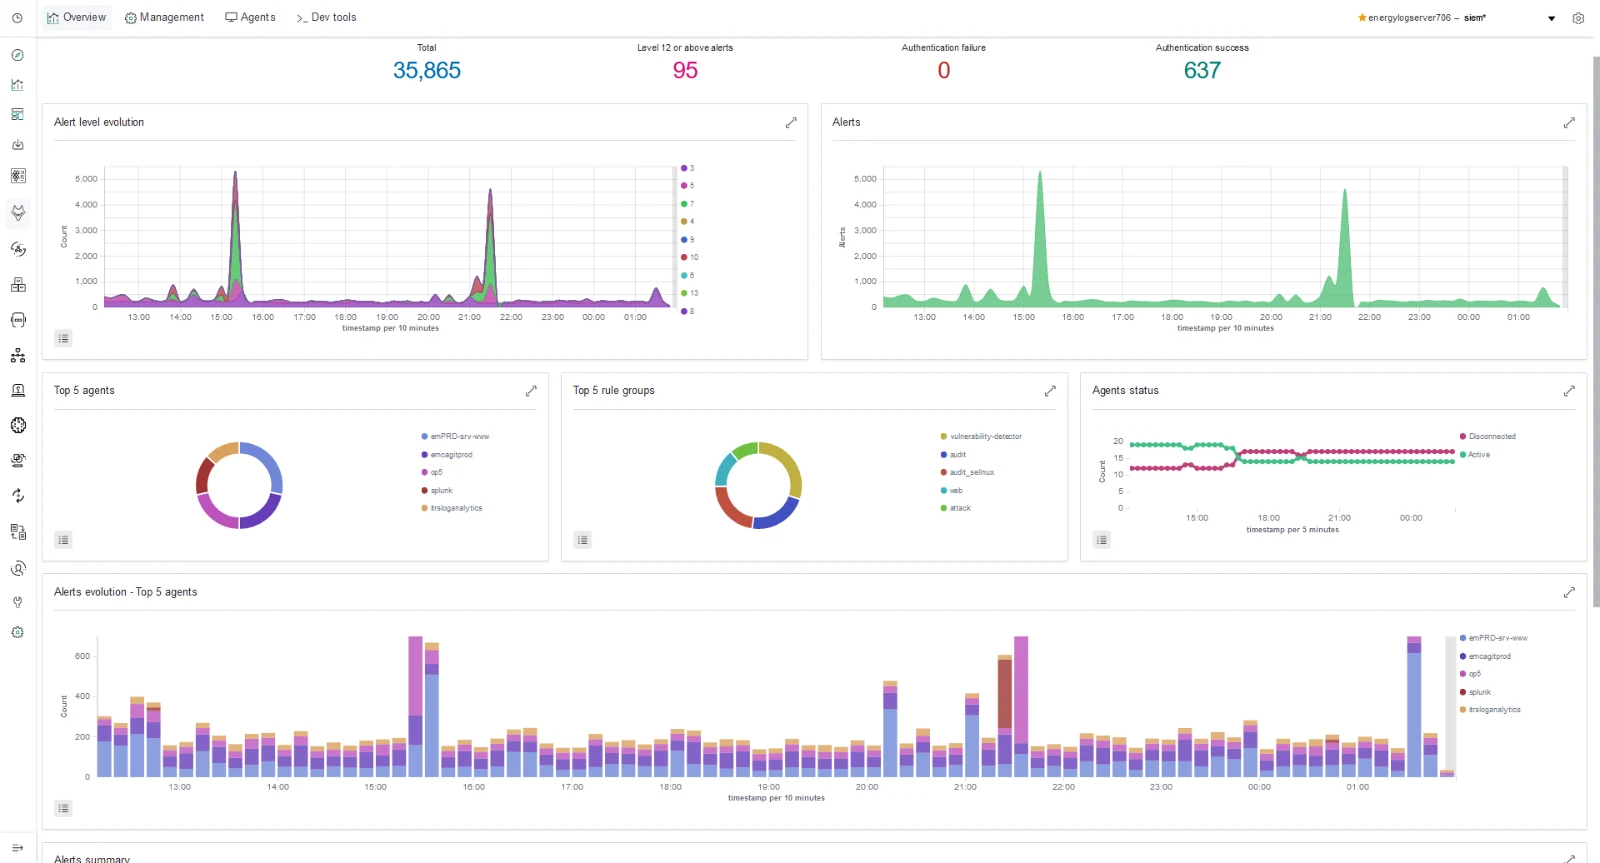
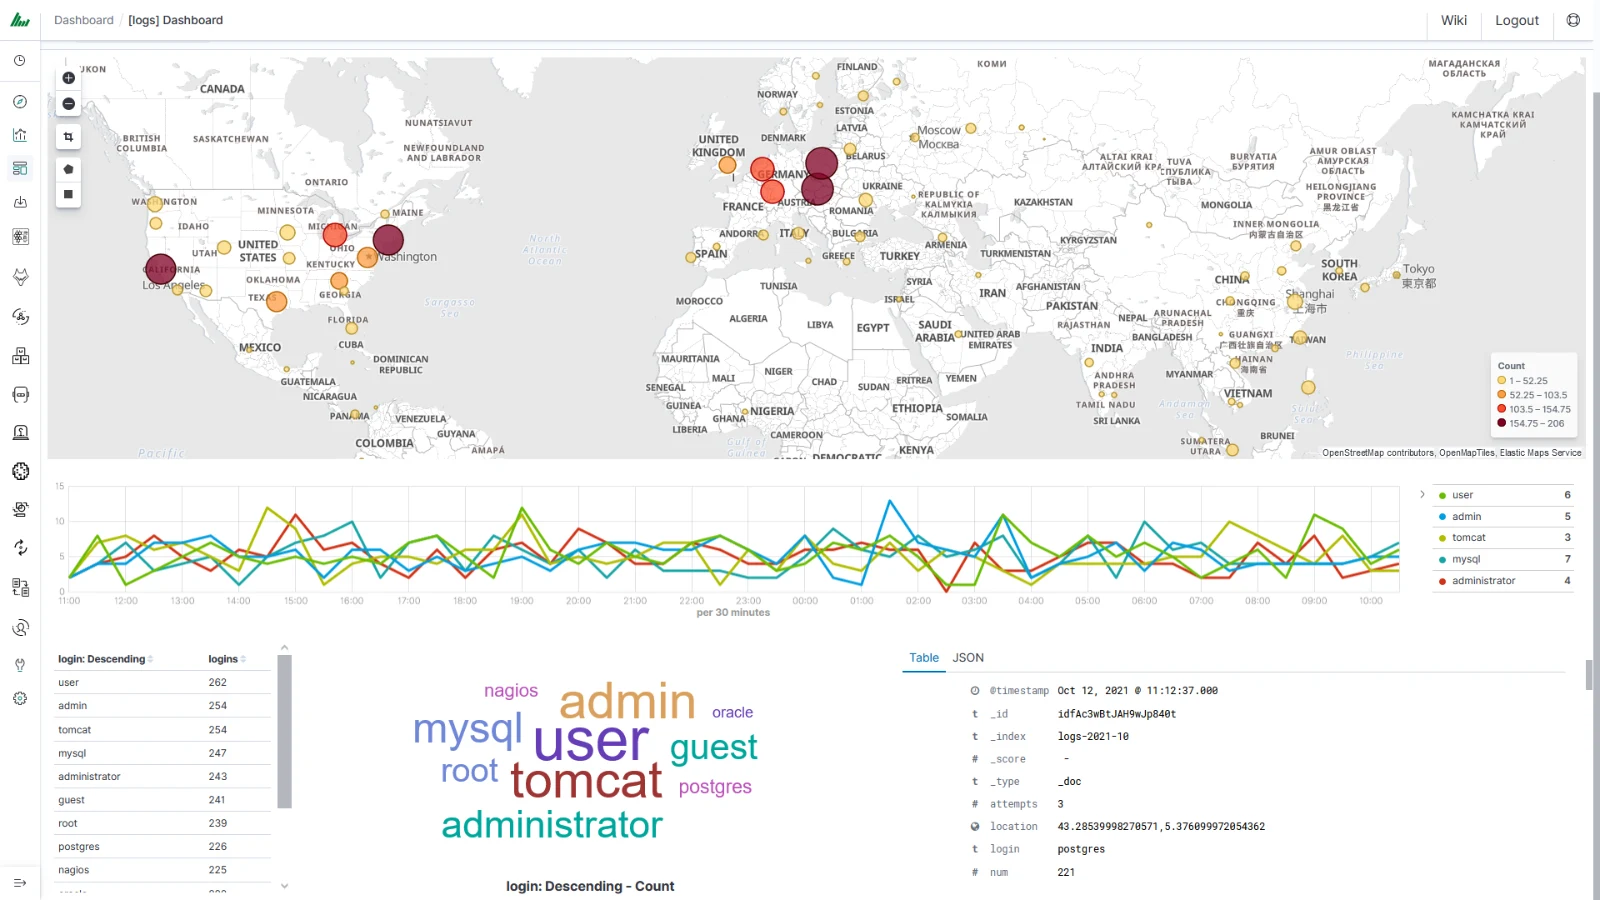
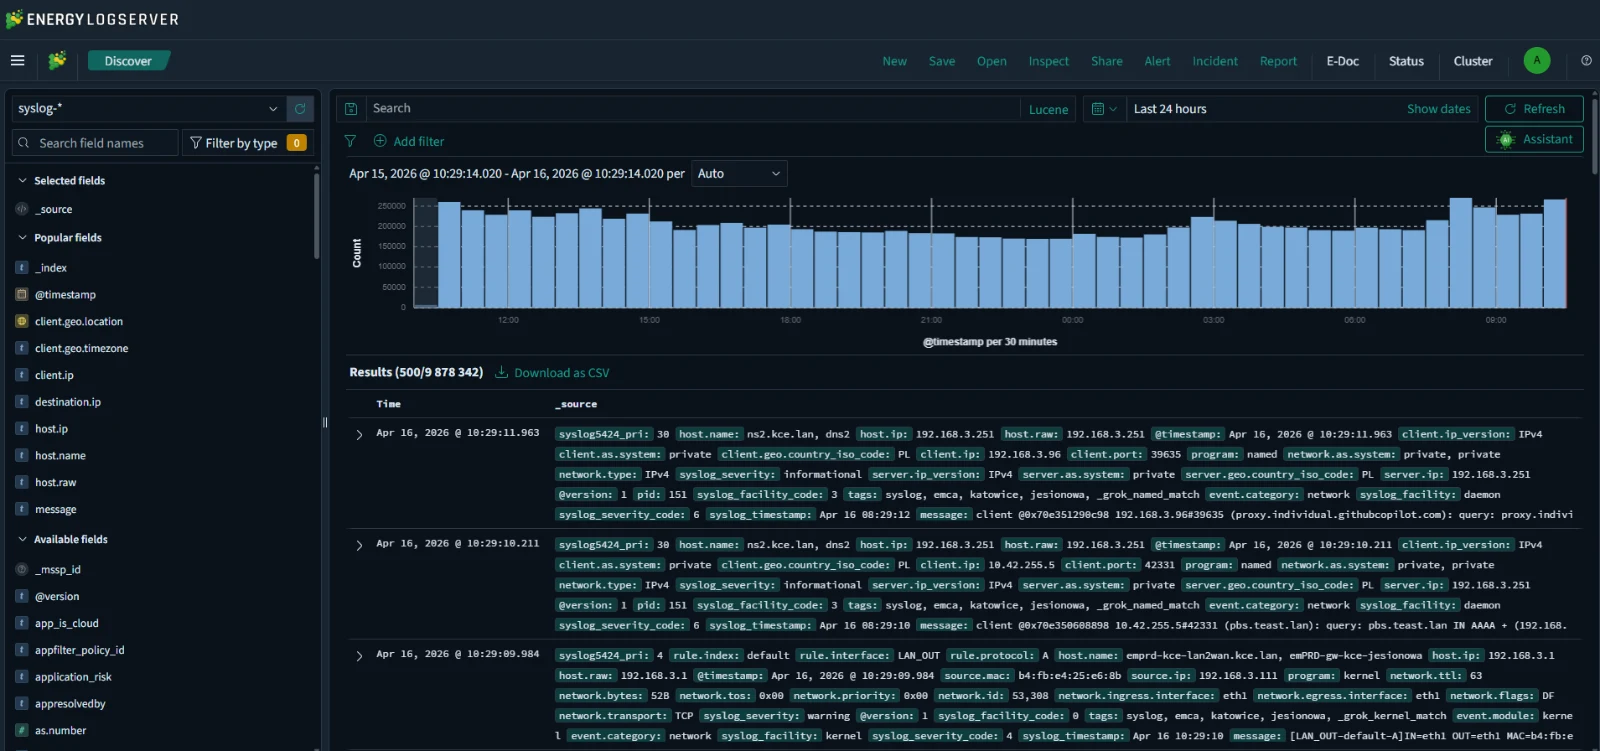
Energy Logserver to polski system SIEM i log management, rozwijany przez warszawską firmę EMCA Software. Zbiera logi z serwerów, komputerów, zapór, przełączników, baz danych i chmury, a potem układa je w jedną całość: widać, kto się logował, co się zmieniło w systemach i które zdarzenia wyglądają na początek ataku.
System instaluje się na serwerach firmy (on-premise), więc logi nie wychodzą poza Twoją infrastrukturę. Dla banków, firm z branży finansowej, samorządów i wszystkich podmiotów objętych NIS2 to często warunek konieczny — trzeba pokazać, że systemy są monitorowane, a incydenty wykrywane i obsługiwane.
Producent nie ogranicza liczby zdarzeń, gigabajtów dziennie ani źródeł danych. Energy Logserver stawia się obok rozwiązań takich jak IBM QRadar czy Splunk, ale z polskim zespołem producenta i dystrybutorem na miejscu.
Moduły Energy Logserver
Platformę kupuje się modułami. Zwykle zaczynamy od Log Management i SIEM Plan, a resztę dokładamy, gdy firma dojrzeje do kolejnego kroku.
Log Management
Podstawa systemu. Centralne zbieranie logów z całej infrastruktury, szybkie wyszukiwanie, archiwizacja, uprawnienia dla użytkowników, alerty i raporty.
SIEM Plan
Zamienia zbiór logów w SIEM: setki gotowych reguł korelacji, pulpity bezpieczeństwa, wykrywanie podatności, monitorowanie integralności plików (FIM) i obsługa incydentów w zespole.
Network Probe
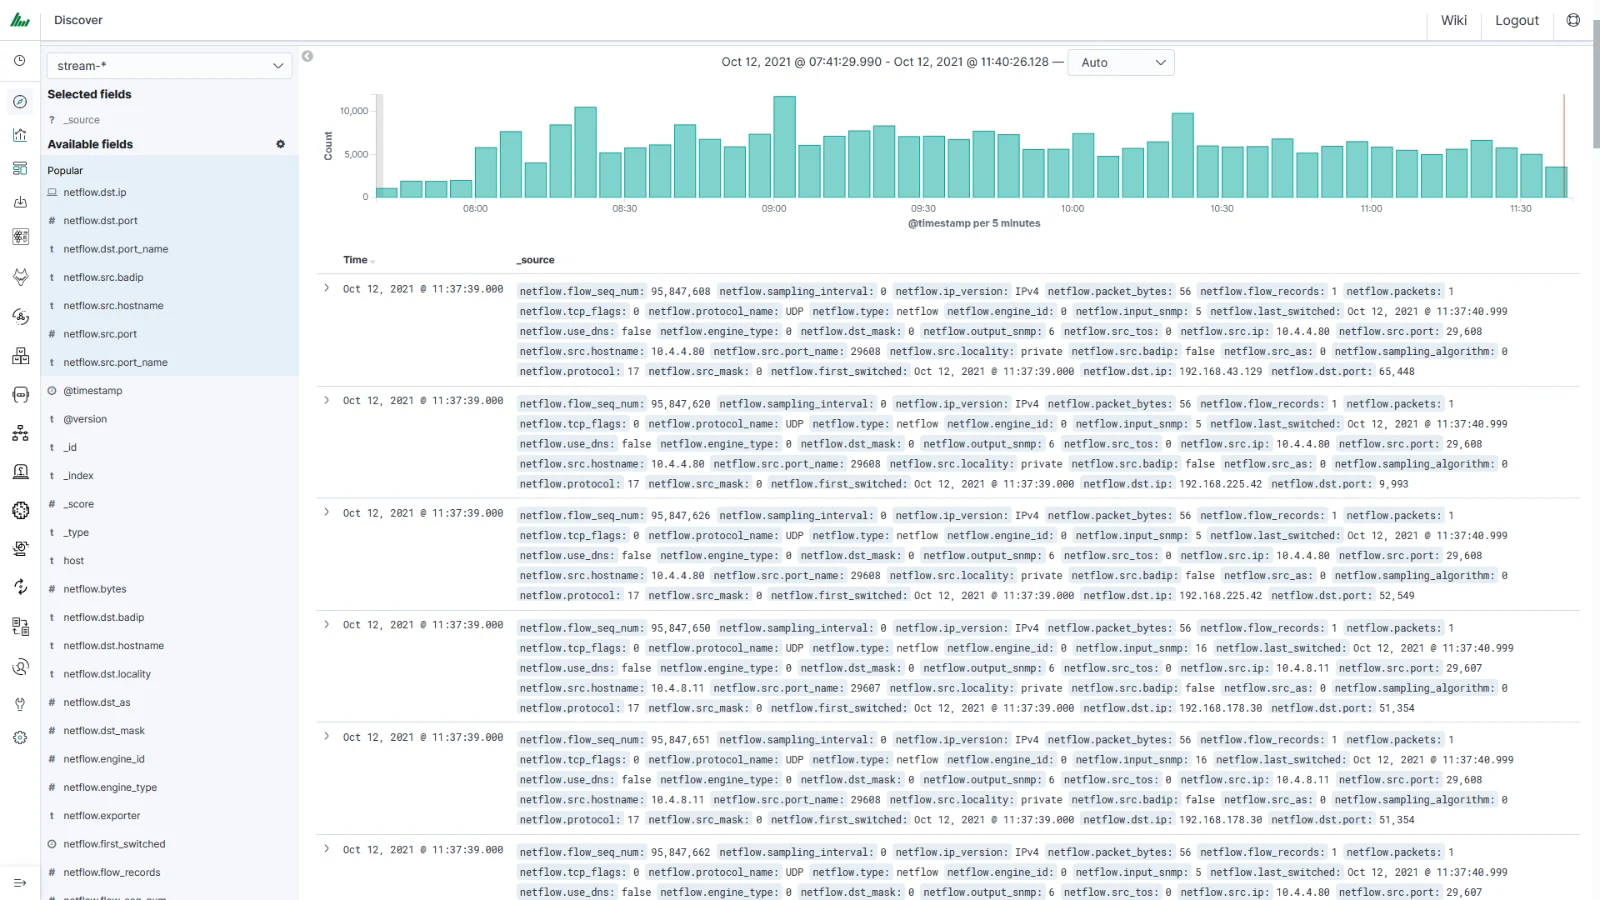
Analiza ruchu sieciowego — NetFlow i kopie ruchu. Wyłapuje podejrzaną komunikację, porównuje ją z bazami wskaźników ataku (IoC) i pokazuje, jakie aplikacje działają w sieci.
Energy SOAR
Automatyczna reakcja na incydenty: scenariusze działań, integracje z narzędziami bezpieczeństwa i systemem zgłoszeń. Współpracuje m.in. z WithSecure Elements i potrafi np. odciąć zainfekowany komputer od sieci.
Empowered AI
Uczenie maszynowe do wykrywania anomalii — pomaga zauważyć nietypowe zachowania, których nie opisuje żadna reguła.
Wszystkie moduły razem producent sprzedaje jako Energy XDR.
Jak wdrażamy Energy Logserver
Lista źródeł logów
Spisujemy, skąd mają płynąć dane: serwery, Active Directory, firewall, Microsoft 365, aplikacje. Liczymy, ile zdarzeń na sekundę system będzie przyjmował.
Licencja i serwer
Proponujemy moduły, model licencji i parametry maszyny — fizycznej albo wirtualnej. Dokładną wycenę Energy Logserver dostajesz od nas na piśmie. Dla porównania koszt SIEM-a open source (Wazuh) pokazuje nasz kalkulator SIEM.
Instalacja i podłączenie
Instalujemy system, agentów i parsery, a potem sprawdzamy, czy logi spływają kompletne z każdego źródła.
Reguły, alerty, raporty
Włączamy reguły korelacji dopasowane do Twojej sieci, wycinamy fałszywe alarmy, ustawiamy powiadomienia i raporty dla zarządu lub audytora.
Szkolenie i opieka
Pokazujemy zespołowi, jak czytać alerty i reagować. Jeśli nie macie kogo posadzić przy konsoli, alerty może przejąć nasz SOC as a Service.
Energy Logserver, SOC czy Zabbix — co wybrać
Te rozwiązania często się mylą, a w praktyce się uzupełniają. Krótko, do czego służy każde z nich:
| Rozwiązanie | Co robi | Kiedy wybrać |
|---|---|---|
| Energy Logserver (SIEM u siebie) | zbiera i łączy logi, wykrywa incydenty, daje raporty pod audyt | chcecie mieć system i dane w firmie, macie lub budujecie zespół bezpieczeństwa |
| SOC as a Service | specjaliści pilnują alertów i reagują za Ciebie | nie macie ludzi do obsługi alertów — SOC może pracować na Energy Logserver |
| Zabbix | monitoring dostępności i wydajności serwerów, sieci i usług | chodzi o awarie i obciążenie, a nie o ataki — dobrze uzupełnia SIEM |
| XDR i EDR | wykrywanie ataków na komputerach i serwerach | zaczynacie od ochrony urządzeń — zdarzenia z EDR można potem wysyłać do SIEM |
Usługi powiązane z Energy Logserver
Kto wdroży Energy Logserver
Bezpieczeństwem zajmuje się zespół, który na co dzień utrzymuje infrastrukturę klientów — za obszar cyberbezpieczeństwa odpowiada Jakub Gudajczyk, absolwent studiów z cyberbezpieczeństwa, a cały zespół stale podnosi kwalifikacje, zdobywając kolejne certyfikaty producentów i szkolenia. Dzięki temu rekomendacje biorą pod uwagę nie tylko przepisy, ale też to, jak rozwiązanie zadziała w Twojej firmie.


Pytania o Energy Logserver
Czy Energy Logserver to polski produkt?
Tak. Rozwija go EMCA Software z Warszawy. W Polsce rozwiązanie dystrybuuje Bakotech, a mIT group jest partnerem, który dobiera licencję, wdraża system i opiekuje się nim po uruchomieniu.
Czy logi trafiają do chmury producenta?
Nie. Energy Logserver instaluje się na serwerach Twojej firmy (on-premise), więc logi zostają w Twojej infrastrukturze.
Jaki jest model licencji?
Do wyboru jest subskrypcja albo licencja wieczysta. Cena zależy od modułów i wielkości środowiska — wycenę przygotujemy po krótkiej rozmowie o tym, skąd chcesz zbierać logi.
Czy Energy Logserver wystarczy do spełnienia NIS2?
Pomoże w części dotyczącej monitorowania i obsługi incydentów: zbiera logi, wykrywa zdarzenia i daje raporty, które można pokazać audytorowi. Sam system nie załatwia całego NIS2 — potrzebne są też procedury i zarządzanie ryzykiem. Od tego jest audyt NIS2.
Ile trwa wdrożenie?
To zależy od liczby źródeł logów. Najważniejsze źródła — serwery, Active Directory i firewall — podłączamy w pierwszym etapie, a kolejne dokładamy stopniowo, żeby nie zasypać zespołu alertami.
Kto będzie obsługiwał alerty?
Możecie robić to sami — przeszkolimy zespół. Jeśli nie macie na to ludzi, alerty może przejąć nasz SOC as a Service.
Czy można zacząć od samego zbierania logów?
Tak. Log Management działa samodzielnie, a SIEM Plan, Network Probe czy SOAR można dokupić później, bez stawiania systemu od nowa.
Zapytaj o Energy Logserver
Zostaw kilka informacji, a odpowiemy w ciągu 1 dnia roboczego z wyceną licencji i wdrożenia. Bez zobowiązań — jeśli Energy Logserver nie będzie dla Was najlepszym wyborem, powiemy to wprost i zaproponujemy coś innego.
Chcesz mieć logi z całej firmy w jednym miejscu?
Napisz, ile masz serwerów i skąd chcesz zbierać logi. Dobierzemy moduły Energy Logserver i przygotujemy wycenę wdrożenia.
albo napisz: biuro@mitgroup.pl · zobacz też wszystkie produkty